
为提升信息化与数据管理中心工作人员网络安全防护、风险研判及应急处置专业能力,有效应对新形势下传统网络风险与AI新型安全隐患,中心组织开展网络信息安全专题培训。
培训梳理了《网络安全法》《个人信息保护法》《数据安全法》等法律法规出台时间线,解读网络运营、数据管理岗位对应的法定责任与义务,结合近年各地机关、企事业单位网络安全履职不力的典型处置案例,深入剖析因安全制度落实缺位、权限管理不规范、风险排查不到位引发的违规处罚、数据泄露、网络隐患等问题,让全体参训人员深刻认识到网络安全工作的严肃性、必要性。
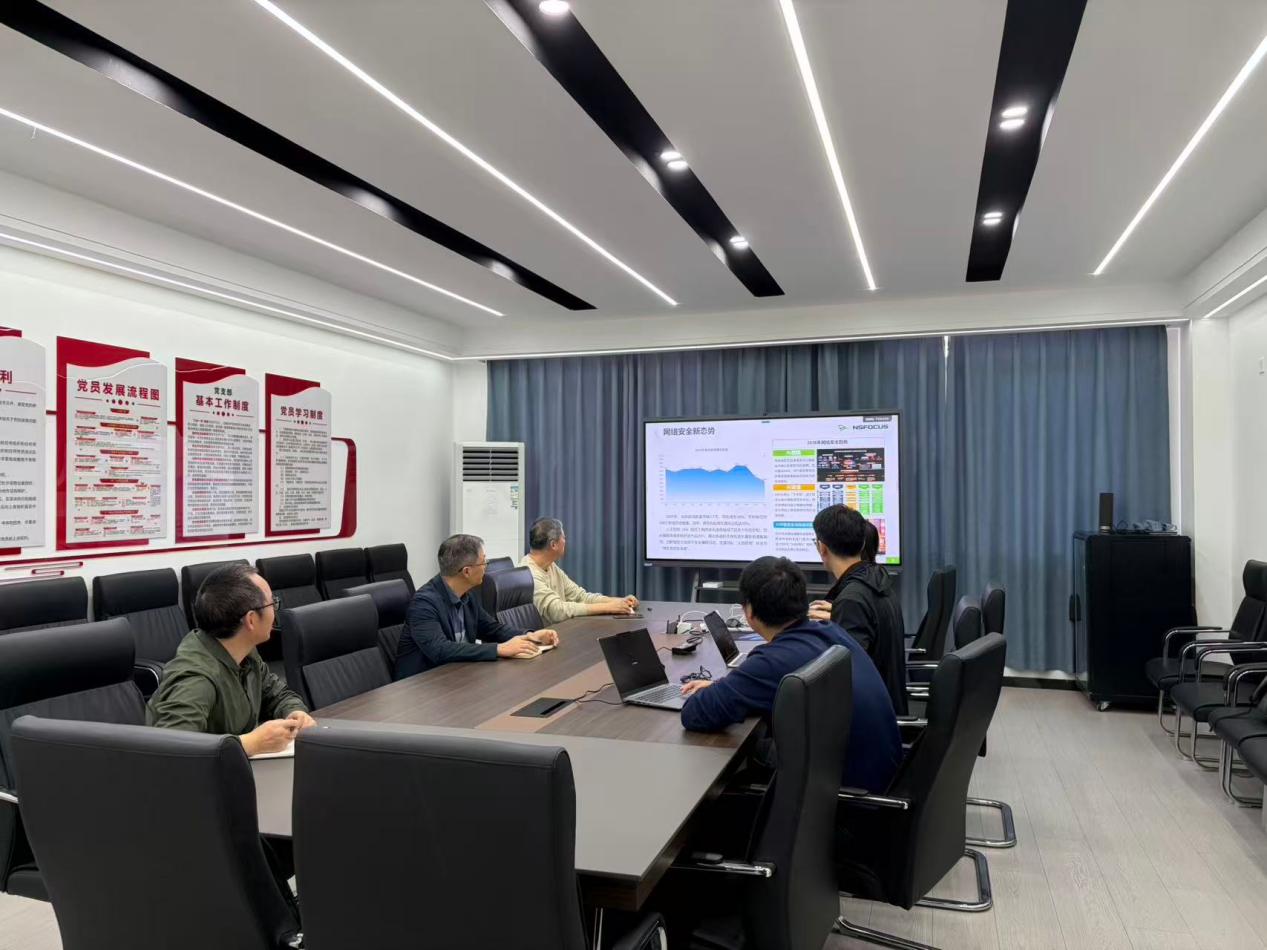
培训重点分析了境外网络势力针对国内关键信息基础设施开展渗透攻击、非法探测、算力窃取、违规调用的主流手段和攻击特征。结合校园网络运维实际,明确部门在网络边界防护、设备运维监测、日志审计溯源、算力资源管控等关键环节的工作要点,要求工作人员常态化做好风险排查,筑牢校园网络基础设施安全防线。培训详细拆解了钓鱼邮件的典型伪装形式、诈骗套路及识别技巧和恶意文件查杀等实操手段。针对性普及个人隐私信息、单位工作涉密信息、校园核心业务数据的分级保护规范,明确数据采集、传输、存储、使用、销毁全流程安全要求,指导工作人员规范日常操作,从源头杜绝信息泄露、违规操作等安全风险。
培训解读了AI技术的安全风险与合规使用准则。讲解了AI模型幻觉、深度伪造、智能算力非法调用等新型违法违规手段的应用场景与安全危害,深入分析了AI滥用、数据投喂不当、算力私自外借带来的网络安全、数据安全隐患,明确AI工具合规使用规范,引导部门工作人员坚守安全底线,合理、合规、可控地运用AI技术优化运维效率。
本次专题培训内容全面、针对性强,精准补齐了部门人员在新型网络安全、AI风险防控、法规合规履职等方面的能力短板。信息化与数据管理中心将以此次培训为契机,常态化开展内部安全研学与风险自查工作,持续优化校园网络安全防护体系、规范数据管理流程、严控各类新型安全风险,全力守护校园网络空间安全、数据资源安全,为学校教育信息化高质量发展筑牢安全根基。(撰稿:王磊,审核:姚保峰)